

Marvell, Microsoft ve Oracle, bulut sistemleri ile büyük ölçekli veri merkezlerinde donanım güvenliğini standartlaştırmak amacıyla Open Compute Project (OCP) bünyesinde yeni bir çalışma grubu kurdu. Girişim, şifreleme anahtarlarının sunucu düzeyinde korunmasını ve güvenlik işlemlerinin daha düşük gecikmeyle gerçekleştirilmesini hedefliyor.
ABD merkezli yarı iletken şirketi Marvell Technology, Microsoft ve Oracle, bulut bilişim ve büyük ölçekli veri merkezlerinin güvenliğini güçlendirmek için ortak bir girişim başlattı. Şirketler, Open Compute Project (OCP) bünyesinde kurulan yeni çalışma grubuyla, sunuculara entegre donanım güvenlik modüllerine ilişkin açık bir teknik standart geliştirmeyi amaçlıyor.
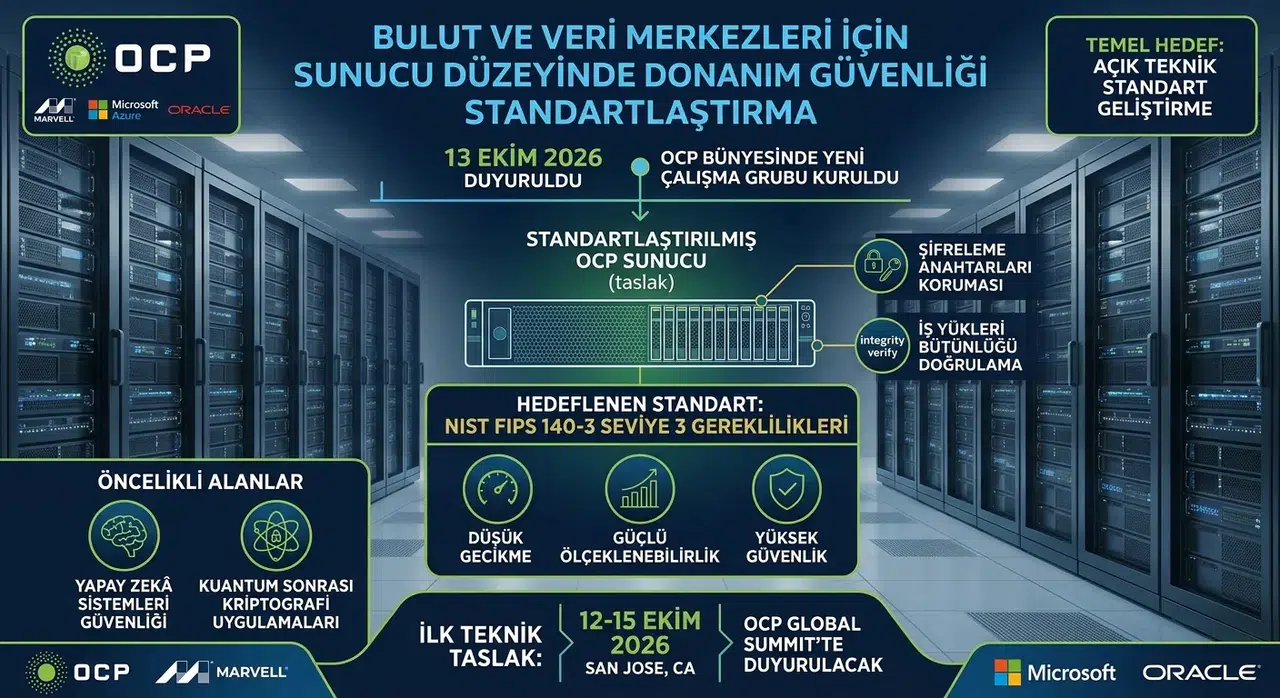
13 Ekim 2026 tarihinde duyurulan girişim, kriptografik anahtarların korunmasını, güvenli anahtar yönetimini ve sunucularda çalışan iş yüklerinin bütünlüğünün doğrulanmasını kapsıyor.
Şifreleme anahtarları sunucu düzeyinde korunacak
Günümüzde birçok bulut ve kurumsal sunucu, ağa bağlı donanım güvenlik modüllerinden (HSM) veya yazılım tabanlı anahtar yönetimi sistemlerinden yararlanıyor. Bu yöntemlerde şifreleme anahtarlarının ağ üzerinden taşınması ya da yeterince korunaklı olmayan bellek alanlarında tutulması, güvenlik riskleri oluşturabiliyor.
Yeni çalışma grubu, güvenlik sınırının, anahtar kasasının ve doğrulama zincirinin doğrudan sunucuya entegre edilmesini sağlayacak açık bir teknik şartname üzerinde çalışacak.
Bu yaklaşımda kriptografik işlemlerin verinin işlendiği sunucuda gerçekleştirilmesi, hassas anahtarların sertifikalı donanım güvenlik sınırının dışına çıkmaması ve iş yüklerinin bütünlüğünün kriptografik yöntemlerle doğrulanabilmesi hedefleniyor.
FIPS 140-3 Seviye 3 standardı hedefleniyor
Girişimin temel hedeflerinden biri, bulut ve büyük ölçekli veri merkezi altyapıları için NIST FIPS 140-3 Seviye 3 gerekliliklerini karşılayan entegre bir donanım güvenlik modülüne yönelik standart oluşturmak.
Planlanan mimarinin güvenli anahtar önbellekleme ve kriptografik anahtar yaşam döngüsü yönetimini sunucu düzeyine taşıması bekleniyor. Böylece ağ iletişiminden kaynaklanan gecikmelerin azaltılması, sistemlerin ölçeklenebilirliğinin artırılması ve bulut iş yüklerinin güvenliğinin güçlendirilmesi amaçlanıyor.
Yapay zekâ ve kuantum sonrası kriptografi vurgusu
Microsoft Azure Teknoloji Direktörü, Genel Müdür Yardımcısı ve Teknik Uzmanı Mark Russinovich, girişimin dijital altyapıların temelini oluşturan anahtarların ve kimlik bilgilerinin korunması açısından önem taşıdığını belirtti.
Şirketlerin açıklamalarında, yapay zekâ sistemlerinin yaygınlaşması ve kuantum teknolojilerindeki gelişmelerle birlikte donanım tabanlı güvenliğin öneminin arttığına dikkat çekildi. Açık teknik standart sayesinde farklı üreticilerin çözümleri arasında birlikte çalışabilirliğin geliştirilmesi ve kuantum sonrası kriptografi uygulamalarının yaygınlaşmasının desteklenmesi hedefleniyor.
Marvell’in ilgili iş biriminden sorumlu üst düzey yöneticisi Cary Ussery ve Oracle’ın Bilgi İşlem ve Yapay Zekâ Altyapısından Sorumlu Başkan Yardımcısı Pradeep Vincent da kriptografik işlemlerin verinin işlendiği noktada gerçekleştirilmesinin ve anahtarların donanım sınırları içinde korunmasının önemini vurguladı.
İlk teknik taslak OCP Global Summit’te duyurulacak
Marvell, Microsoft ve Oracle, OCP bünyesindeki diğer kuruluşlarla birlikte ortak bir teknik şartname yayımlamayı planlıyor. İlk taslağın Ekim 2026’da düzenlenen OCP Global Summit kapsamında duyurulması, 1.0 sürümünün ise daha sonraki aşamada yayımlanması hedefleniyor.
12-15 Ekim tarihlerinde San Jose, California’da düzenlenen zirvede şirketlerin teknolojiyi stantlarda ve Güvenlik Oturumu kapsamındaki sunumlarda tanıtması planlandı.
Çalışma grubu, diğer kuruluşların da katılımına açık olacak. Girişimin sektörde ortak bir teknik altyapı oluşturması ve veri merkezi donanım güvenliği çözümlerinin daha geniş ölçekte benimsenmesini kolaylaştırması amaçlanıyor.